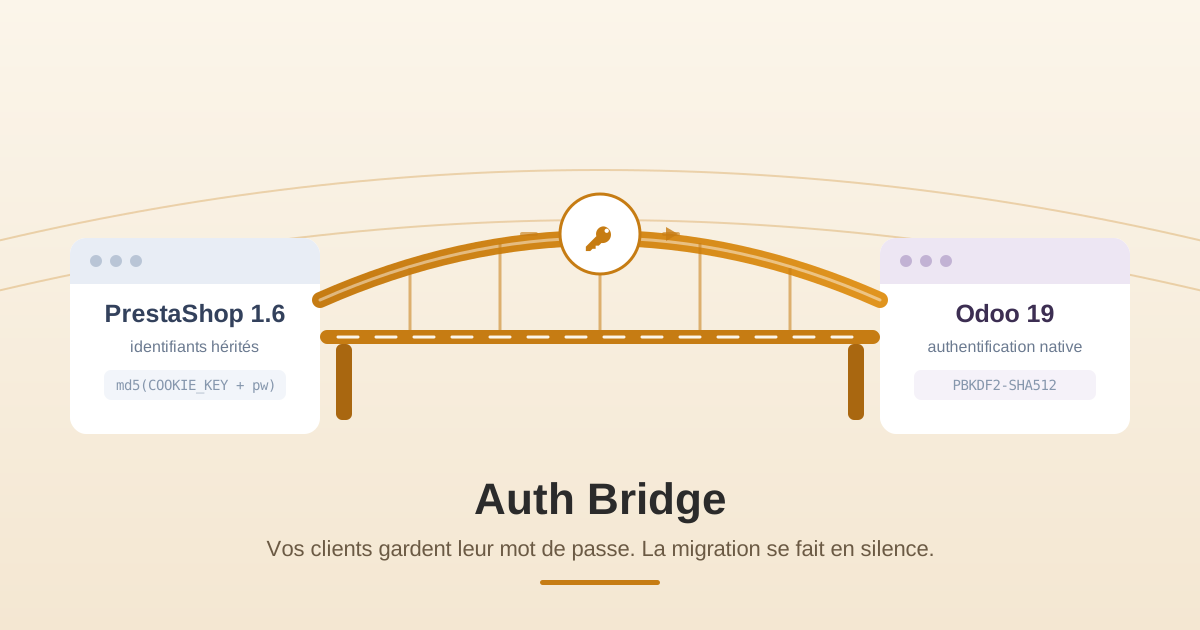
Lorsqu'une entreprise fait migrer sa boutique de PrestaShop vers Odoo, le catalogue, les commandes et les stocks concentrent toute l'attention. Mais un problème plus discret attend en coulisses : les mots de passe des clients. Auth Bridge est un module Odoo sur mesure conçu précisément pour cela — permettre aux clients migrés de continuer à se connecter avec leur mot de passe PrestaShop existant, sans que personne ne soit obligé de le réinitialiser simplement pour se connecter.
Cet article explique ce qu'est Auth Bridge, le problème d'authentification qu'il résout, le fonctionnement de la solution étape par étape, et pourquoi un pont léger et ciblé est le bon outil. Il s'adresse aussi bien aux lecteurs techniques qu'à toute personne pilotant une migration qui souhaite comprendre la logique sans lire de code.
1. Les mots de passe migrés ne se transfèrent pas tels quels
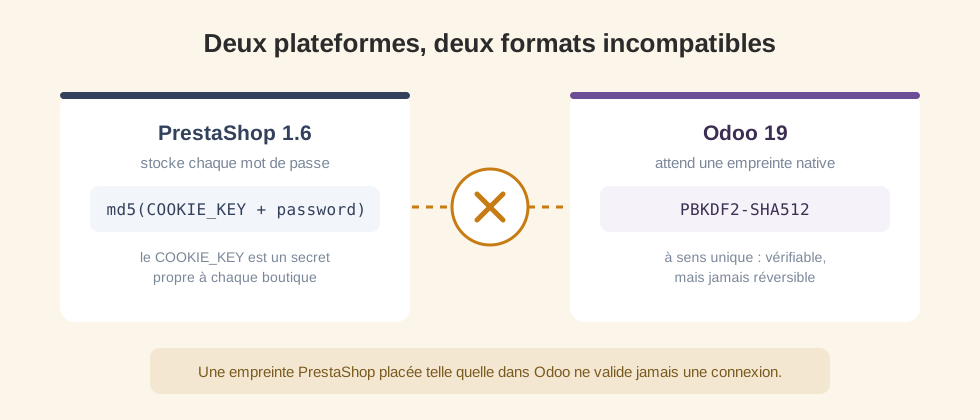
Le problème apparaît dès que l'on importe les comptes clients de PrestaShop 1.6 vers Odoo. Les mots de passe ne sont stockés en clair dans aucun des deux systèmes : ce sont des empreintes à sens unique (hash), que l'on peut vérifier mais jamais inverser. L'obstacle vient du fait que les deux plateformes ne les hachent pas de la même manière :
- PrestaShop 1.6 stocke chaque mot de passe sous la forme md5(COOKIE_KEY + mot_de_passe), où COOKIE_KEY est un secret propre à la boutique.
- Odoo attend une empreinte native PBKDF2-SHA512.
Ces formats ne sont pas interchangeables. Une empreinte PrestaShop placée telle quelle dans Odoo ne validera tout simplement pas une connexion. Sans pont, chaque client migré est donc contraint de réinitialiser son mot de passe avant de pouvoir se connecter — une source bien connue de tickets de support et d'abandons dans les jours qui suivent une migration. Auth Bridge existe pour supprimer entièrement cette friction.
2. Qu'est-ce qu'Auth Bridge ?
Auth Bridge est un module Odoo léger qui joue le rôle de couche de compatibilité entre les identifiants PrestaShop hérités et l'authentification native d'Odoo. Son objectif est précis et concret : permettre à un client migré de se connecter à Odoo avec le mot de passe exact qu'il utilisait sur PrestaShop, puis de finaliser discrètement sa migration en arrière-plan.
Point important : Auth Bridge n'importe pas les clients, les commandes ni les produits. Il est conçu pour fonctionner aux côtés de l'outil que vous utilisez déjà pour importer les fiches clients dans Odoo — un script de migration, un connecteur comme celui de VentorTech, etc. Il a seulement besoin, pour chaque client, de son identifiant (son e-mail) et de son empreinte de mot de passe PrestaShop. Cette focalisation est ce qui le rend sûr et facile à appréhender : il fait une seule chose, et uniquement jusqu'à ce que chaque compte soit migré.
3. Fonctionnalités clés
Interception de la 1re connexion
N'intervient qu'à la première connexion d'un client migré — puis reste en sommeil ensuite.
Vérification par COOKIE_KEY
Compare le mot de passe saisi à l'empreinte PrestaShop stockée, via le COOKIE_KEY de la boutique.
Re-hachage silencieux
En cas de correspondance, re-hachage au format natif PBKDF2-SHA512 et effacement des champs hérités.
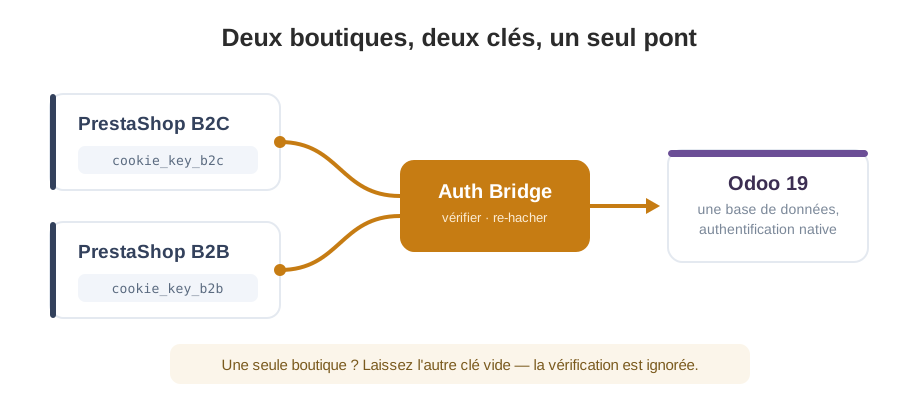
Deux boutiques prises en charge
Gère deux instances PrestaShop indépendantes — ex. B2C et B2B — chacune avec son COOKIE_KEY.
Import d'empreintes guidé
Un outil d'import CSV (e-mail + passwd) qui indique les lignes écrites, introuvables, invalides ou déjà natives.
S'intègre à votre migration
Il n'importe pas les données lui-même — il complète votre script ou connecteur, avec e-mail et empreinte.
4. Vérifier, re-hacher, puis s'effacer
Auth Bridge suit un schéma éprouvé souvent appelé vérifier puis re-hacher (migration paresseuse). Plutôt que de transformer tous les mots de passe d'avance, il met à niveau chaque compte lors de la première connexion de son propriétaire.
Importer les empreintes
Les fiches clients étant déjà dans Odoo, un admin importe les empreintes (e-mail + passwd) dans des champs restreints.
Première connexion
Le client migré se connecte avec le mot de passe PrestaShop qu'il connaît déjà.
Vérifier
Le pont le compare à l'empreinte stockée via le COOKIE_KEY, avec une vérification à temps constant.
Re-hacher
En cas de correspondance, le mot de passe est ré-enregistré en PBKDF2-SHA512 et les champs hérités sont effacés.
En sommeil
Toutes les connexions suivantes relèvent d'Odoo standard — le module n'a plus rien à faire. Migration terminée.
5. Traitée comme un enjeu d'ingénierie
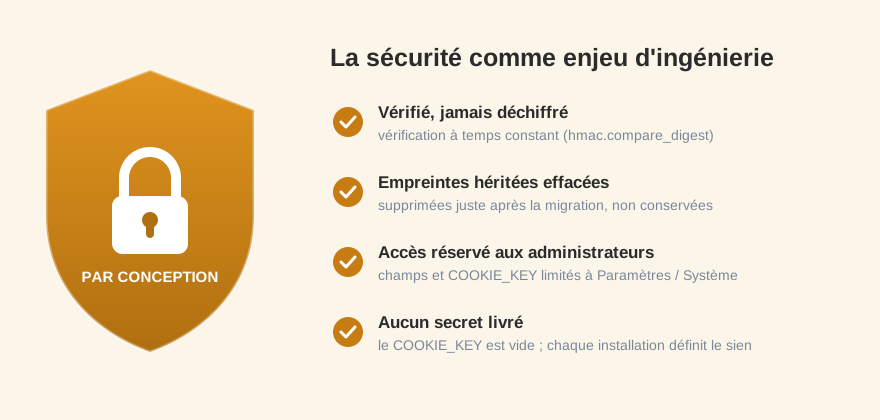
- Les mots de passe sont vérifiés, jamais déchiffrés, via une vérification à temps constant (hmac.compare_digest) pour éviter les attaques temporelles.
- Les champs d'empreinte hérités sont effacés immédiatement après une migration réussie — jamais conservés.
- Les champs d'empreinte et le COOKIE_KEY sont réservés aux administrateurs Paramètres / Système.
- Le COOKIE_KEY est livré vide par conception ; chaque installation définit son secret, jamais versionné ni partagé.
6. Ce que l'approche apporte
Aucune réinitialisation
Moins de tickets de support et moins d'abandons après la mise en ligne.
Invisible pour les clients
La migration s'achève à la première connexion — rien à faire pour personne.
Bascule propre
Les empreintes héritées sont effacées une fois migrées ; le module se met en sommeil.
S'intègre à votre stack
Un module Odoo 19 basé sur auth_signup et passlib.
7. Pourquoi un pont ciblé était le bon choix
Un outil générique ne peut pas réconcilier deux schémas de hachage incompatibles pour ce chemin PrestaShop-vers-Odoo précis. Le besoin était clair : vérifier une empreinte md5(COOKIE_KEY + mot_de_passe) au sein même du flux de connexion d'Odoo et la mettre à niveau sur place, pour une ou deux boutiques, sans perturber le reste de la migration. Un module léger et à usage unique — qui ne fait que cela, et seulement jusqu'à ce que chaque compte soit migré — convient mieux qu'une solution lourde et tout-en-un.
Conclusion
Le défi initial était facile à sous-estimer : migrer les connexions clients de PrestaShop 1.6 vers Odoo alors que les deux plateformes hachent les mots de passe de façon incompatible. Auth Bridge y répond avec une approche « vérifier puis re-hacher » — interception de la première connexion, comparaison du mot de passe avec l'empreinte PrestaShop grâce au COOKIE_KEY, puis re-hachage au format natif d'Odoo avant de s'effacer.
C'est un exemple concret de la manière dont un pont d'authentification bien cadré peut résoudre un besoin technique très précis sans perturber les personnes qui en dépendent.